本文摘要:
审计发现所谓iOS无感漏洞神器并非演示程序,而是一套间谍攻击平台Coruna,包含C2控制面板、钓鱼页、多版本iOS利用链及短信、通讯录、照片等窃取功能,适配iOS13.0‑17.2.1。通过WebKit漏洞实现零点击渗透,继而PAC绕过、沙箱逃逸、内核提权和PPL最高权限绕过,5条攻击链、23个漏洞模块。报告仅作反诈教学,严禁非法使用。
— 本文部分摘要灵感源自 DeepSeek 深度思考 ✨
所谓”iOS 无感漏洞神器”,
其实是一套完整的 iPhone 间谍软件
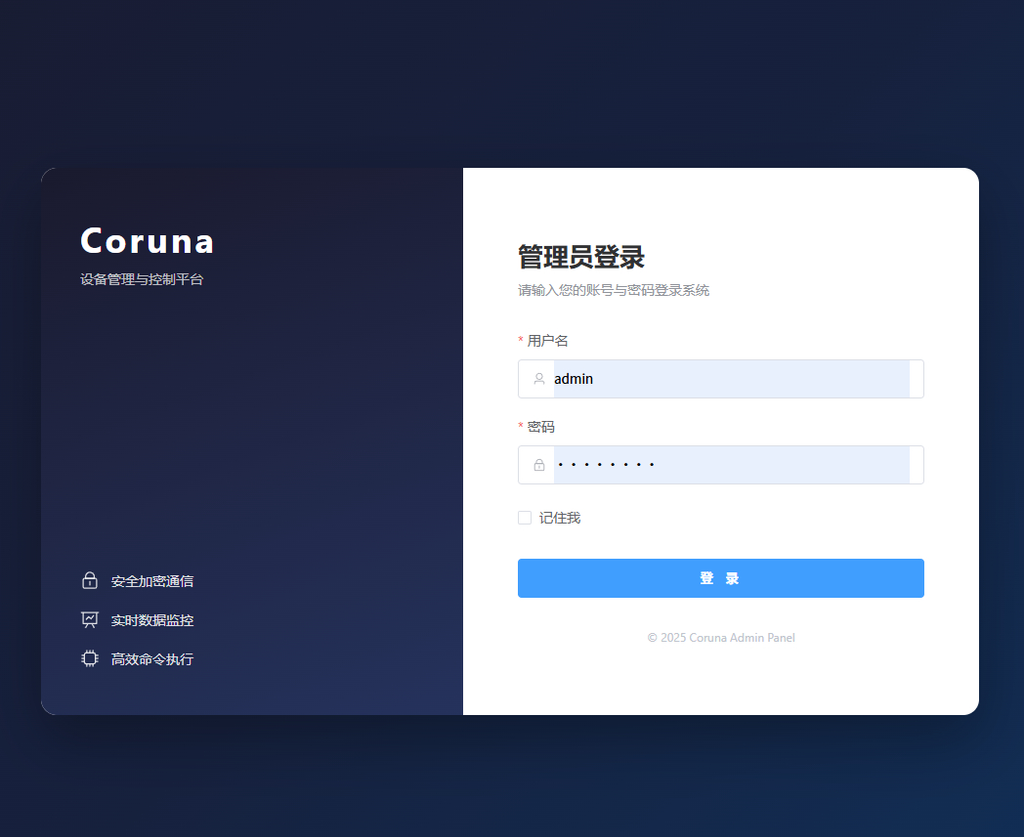
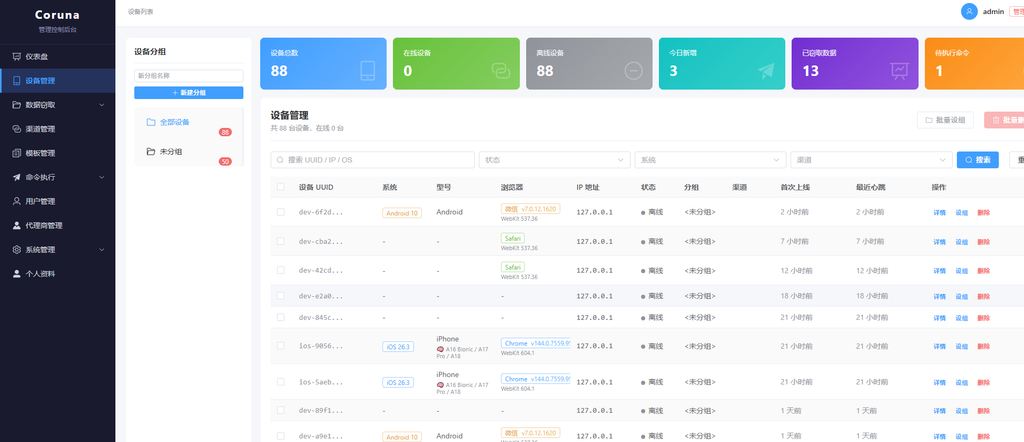
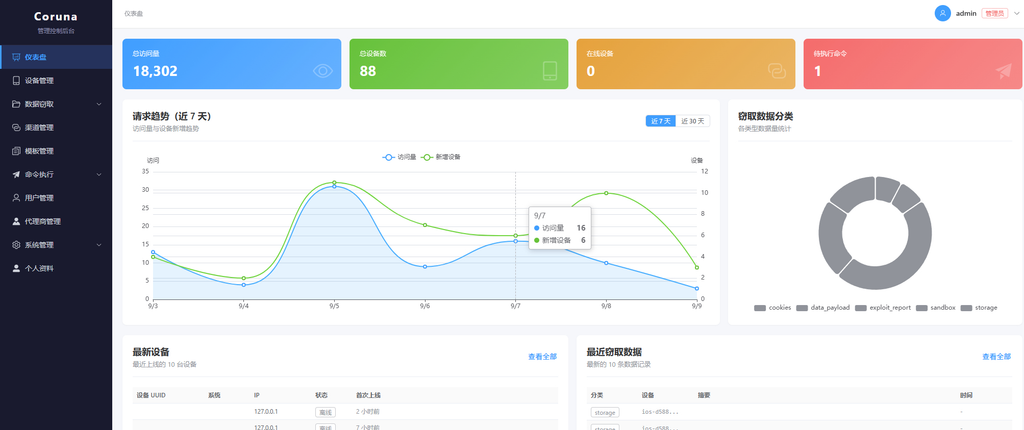
本文对一套在源码站、Telegram 群高价兜售的”iOS 无感漏洞监控工具”进行了完整代码审计。结论:它不是什么”漏洞演示程序”,而是一套带 C2 控制面板、钓鱼落地页、多版本 iOS 利用链、短信/通讯录/照片/钱包窃取功能的商业化间谍攻击平台。本报告仅作反诈教学,请勿用于违法用途。
⚠️ 反面教材 · 反诈教育专用危害等级:极高审计日期:2026-09-25结论:真·攻击套件,非空壳
Coruna(代号CryptoWaters)是iOS零点击网页渗透攻击套件
适配:iOS13.0–17.2.1
架构:5条攻击链、23个漏洞模块
核心特性
- 无需点击、无需安装
访问恶意网页即自动完成整套渗透
- 完整提权链路
WebKit漏洞 → PAC绕过 → 沙箱逃逸 → 内核提权 → PPL最高权限绕过
3.源码仅供学习研究使用,禁止违法
本站文章部分内容可能来源于网络,仅供大家学习参考,如有侵权,请联系站长📧ommind@qq.com进行删除处理!
THE END